BLOG
In unserem Blog informieren wir Sie regelmässig über Neuerungen oder wichtige Updates rund um unser IT-Sicherheitsportfolio und teilen Erfahrungswerte zu aktuellen Fragestellungen der IT-Sicherheitstechnologie.
Omicron: Der IT-Security-Profi Andreas Morawetz übernimmt die Funktion als CEO bei der Omicron AG
04. Januar 2022 - Die Omicron AG, seit 1995 Schweizer IT-Sicherheitsdienstleisterin aus Wallisellen mit Ableger in Bern und Appenzell, erweitert das Führungsteam und ernennt Andreas Morawetz per Januar 2022 zum neuen CEO.
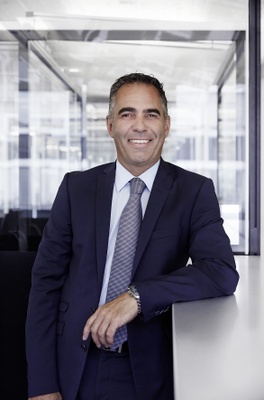
Andreas Morawetz's langjährige Erfahrung im IT-Sicherheitsumfeld, speziell auf C-Level sowie sein breit abgestütztes Netzwerk in der Branche und bei Kunden, soll die Beratung bis auf höchste Managementebenen bereichern und stärken. Neben dieser Expertise verfügt Andreas über langjährige Führungserfahrung von Security-Teams sowie über Fachwissen beim Aufbau dedizierter IT-Sicherheitsdienstleistungen aus seiner Zeit bei der Open Systems AG. Als neuer CEO wird er die Zukunft des Unternehmens gemeinsam mit dem bestehenden Managementteam gestalten und ausbauen.
Andreas Morawetz war mehrere Jahre bei der Open Systems AG als Head of International Sales Management und als Vice President tätig. Davor amtete Morawetz in verschiedenen Positionen bei Citrix und EMC. Zu seinen ersten Karrierestationen gehörte ausserdem der Aufbau der Schweizer Niederlassung von Quantum als Country Manager Switzerland. Dazu besitzt er einen Master Degree of Commercial Business, ist ein Familien-Mensch und treibt in seiner Freizeit gerne Sport.
"Cybersicherheit ist schon lange in den meisten Managementetagen angekommen und ein ernstes Thema für viele Geschäftsführer und Vorstände geworden. Ich möchte diese dabei mit meinen Fachkollegen und Spezialisten von der Omicron AG unterstützen und in eine sichere, digitale Zukunft begleiten," meint Andreas Morawetz.
Thomas Stutz, aktueller CEO und Owner des Unternehmens wird sich auf die Rolle des Verwaltungsratspräsidenten konzentrieren und auch einige Kunden weiterhin persönlich betreuen.
"Mit Andreas im Team steigt die strategische Beratungspower für das Unternehmen und unsere Kundschaft enorm. Sein Blick fürs Wesentliche wird unseren Kunden heute und in Zukunft von unschätzbarem Nutzen sein", ergänzt Thomas Stutz, Verwaltungsratspräsident und Owner der Omicron AG. Thomas Stutz wird sich zukünftig auf die strategische Ausrichtung der Firma und auf weitere Expansionspläne, im In- und Ausland, konzentrieren. "Ich freue mich, dass Andreas Morawetz die operative Führung übernimmt. Er ist mit seiner Persönlichkeit, seinem Leadership-Spirit und seinen Erfahrungen in Kommunikations- und IT-Security-Technologien die ideale Verstärkung an der Spitze des Unternehmens", fügt Stutz hinzu.
Andreas Morawetz ist sich der neuen Aufgabe bewusst und meint: "Ich freue mich riesig auf diese Herausforderung und bin stolz auf das in mich gesetzte Vertrauen. Ich trete in grosse Fussstapfen, bin aber überzeugt, die Erfolgsgeschichte gemeinsam mit dem ganzen Omicron AG-Team weiterzuschreiben und dem Unternehmen als CEO auch neue, gewinnbringende Impulse geben zu können." Auch Claudia Stutz, CFO und Mitglied des Verwaltungsrats blickt der Expertise von Andreas und der Zukunft des Unternehmens mit Freude entgegen: "Neben seiner Persönlichkeit sowie der fachlichen Erfahrung von Andreas, wird auch das organisatorische und betriebswirtschaftliche Knowhow für unsere Firma von grossem Nutzen sein."
Andreas Morawetz wird seine Tätigkeit, als neuer CEO bei der Walliseller IT-Sicherheitsspezialistin Omicron AG, per Januar 2022 aufnehmen.
Wir freuen uns auf das neue Führungsmitglied, um unserer Kundschaft auch zukünftig reichlich Mehrwert und IT-Security-Fachkompetenz auf höchstem Niveau anbieten zu können.
Ihr Omicron AG Team
Omicron: Vielen Dank für die gute Zusammenarbeit, frohe Weihnachten und ein gutes neues Jahr!
16. Dezember 2021 - Voller Hoffnung sind wir in das neue Jahr gestartet und dann kam doch alles anders als erhofft. Trotz allem sind Sie uns erneut treu geblieben und dafür möchten wir Ihnen von Herzen danken. Wir freuen uns sehr, Sie auch künftig beraten und unterstützen zu dürfen.
Natürlich haben wir bereits einige spannende Workshops, Schulungen und Anlässe für das kommende Jahr geplant. Kleiner Vorgeschmack gefällig?
IT-Security-Brunch am 2. Februar 2022 in Zürichd/div>
Echte Schwachstellen erkennen - jetzt - am besten schon gestern!
Vereinen Sie die Automated Penetration Testing Lösung Pentera als Absicherung Ihrer Endpunkte mit der Endpoint Security Lösung Cortex XDR von Palo Alto Networks, um einen weitreichenden Schutz, quer über die gesamte IT-Infrastruktur hinweg zu erreichen. Einen Schutz, den Sie auch überprüfen können, jederzeit, wiederkehrend und zuverlässig.
Mehr über die zwei grossartigen Lösungen erfahren und anmelden!
Cyber-Security Workshops mit Paula Januszkiewicz
Die IT-Sicherheitsexpertin live und hautnah erleben!
Lernen und profitieren Sie bei einem der ultimativen Cyber-Security Workshops vom Wissen von Paula und schützen Sie dadurch Ihr Unternehmen noch besser vor Angriffen.
- 3. - 4. Februar 2022
Windows Security and Infrastructure Management - 15. - 16. März 2022
Advanced Active Directory Attacks - 31. Mai - 1. Juni 2022
Advanced Malware Hunting
Interessiert? Die Platzzahl ist limitiert!
Omicron IT Security Day am 2. Juni 2022 in Wallisellen
Ein Tag voller spannender Vorträge von national & international hochkarätigen Top-Rednern:
- die weltbekannte Cyber-Security Expertin Paula Januszkiewicz
- der Physiker, Investor und phion Gründer Dr. Wieland Alge
- der Security-Fachmann Erwin Jud der Schweizerischen Bundesbahnen
- der Associate Director IT und Security Michael Schneider der IWC Schaffhausen
- der Comedian Charles Nguela sorgt abschliessend für Lacher
Die Ausstellerzone unserer Lieferanten sorgt zudem für spannende Einblicke in die neusten Sicherheitstechnologien.
Bereits jetzt vormerken und anmelden!
PRTG Network Monitoring Schulungen und Workshops
Werden auch Sie zum PRTG Profi!
Sie haben die Network Monitoring Lösung PRTG bereits im Einsatz und möchten sich weiterbilden?
Als Anfänger lernen Sie PRTG von A-Z kennen und als fortgeschrittener User erhalten Sie einen noch tieferen Einblick in diverse Themen.
Wir stellen Ihnen auch gerne ein persönliches, individuelles Training zusammen, welches auf Sie und Ihre Firmenumgebung abgestimmt ist.
Dies und Das
Trainings- und Event Programm
Unser Programm wird laufend erweitert. Sie finden alle Informationen dazu auf unserer Webseite. Schauen Sie vorbei, es lohnt sich!
Neues Omicron Büro in Appenzell
Seit dem 1. Oktober 2021 sind wir mit einem weiteren Standort in der Ostschweiz in Appenzell vertreten.
Unsere Öffnungszeiten während den Festtagen
- 24. und 31. Dezember 2021: 08.00 - 17.00 Uhr
- 25. und 26. Dezember 2021: geschlossen
- 01. und 02. Januar 2022: geschlossen
Der technische Support bleibt selbstverständlich auch über die Festtage im Einsatz und ist während dieser Zeit ganz normal für Sie erreichbar.
Wir wünschen Ihnen und Ihrer Familie ein frohes Weihnachtsfest, viel Gesundheit, schöne Momente und ein paar erholsame festliche Tage.
Wir freuen uns auch im nächsten Jahr auf Sie - Mit Sicherheit!
Ihr Omicron AG Team
Omicron: Werden Sie zum Cyber-Security-Profi! Bei einem Workshop mit Paula Januszkiewicz.
7. Dezember 2021 - Live und hautnah bei einem Workshop erleben! Die IT-Sicherheitsexpertin Paula Januszkiewicz. Zusammen mit der CQURE Academy bieten wir seit 2020 als exklusiver Schweizer Partner diverse spannende und einzigartige IT-Security-Workshops mit der CQURE Cybersecurity Expertin Paula Januszkiewicz an.
Paula wer?
Paula Januszkiewicz ist eine weltbekannte Sicherheitsexpertin. Sie liebt es, Penetration Tests und IT Security Audits durchzuführen und findet dazu: "harden'em all"! Paula ist Enterprise Security MVP (Microsoft Most Valuable Professional), Trainer (MCT) sowie Microsoft Security Trusted Advisor und zählt zu den Top-Speakern bei weltbekannten Konferenzen wie der Microsoft Ignite, RSA oder der Black Hat.
Als Gründerin und Geschäftsführerin von CQURE Inc. teilt sie ihr Fachwissen mit Herstellern, der IT-Sicherheits-Community und berät Kunden in der ganzen Welt
Windows Security and Infrastructure Management Workshop (WSI) vom 3. - 4. Februar 2022
Die sichere Konfiguration der Infrastruktur sollte die wichtigste Verteidigungslinie in jeder Organisation sein. Durch Konfiguartionsfehler werden mögliche "Points of Entry" geöffnet, so dass Ihr Betriebssystem und Ihre Infrastruktur vor Angriffen nicht mehr geschützt sind.
Das vollständige Verständnis der internen Schutzmechanismen, -dienste und -rollen in Windows-Betriebssystem hat enorme Auswirkungen auf die gesamte Sicherheitsstufe der Infrastruktur.
Treten Sie in die Fussstapfen eines Hackers und bewerten Sie Ihre Unternehmens-Infrastruktur aus deren Sicht.
Anmeldung und Video zum "WSI" Workshop
Advanced Active Directory Attacks (AADA) vom 15. - 16. März 2022
Der tiefgreifende Workshop zur Sicherheit von Active Directory-Diensten präsentiert Ihnen kritische Aufgaben, die von erfahrenen Angreifern oder Pentestern gegen Active Directory und seine Schlüsselkomponenten ausgeführt werden. Der Fokus liegt bei den Angriffen und Sicherheit von Windows-Identitätslösungen.
Der Workshop behandelt alle Aspekte der Active Directory-Identitätssicherheit aus der Sicht des Hackers. Das Ziel ist, Ihnen zu zeigen und lehren, welche Mechanismen es ermöglichen in die Infrastruktur einzudringen und wie Sie in die Organisation einsteigen.
Durch die Tipps der Security-Expertin lernen Sie eine sichere Microsoft Active Directory-Infrastruktur zu implementieren.
Anmeldung und Video zum "AADA" Workshop
Advanced Malware Hunting (AMH) vom 31. Mai - 1. Juni 2022
Sie lernen, wie Sie Malware erkennen, worauf Sie bei bösartigen Aktivitäten achten sollten und wie Sie diese entfernen. Sie implementieren und verwalten präventive Lösungen für kleine und mittelständische Unternehmen und erfahren, was Codeteile bösartig macht, gehen historische Beispiele durch, machen sich mit verschiedenen Arten von Malware vertraut und wie Sie verschiedene Fälle identifizieren können.
Werden Sie durch Paula zum Malware Experte werden!
Anmeldung und Video zum "AMH" Workshop
ÜBRIGENS:
Paula ist auch bei unserem Omicron IT Security Day am 2. Juni 2022 live mit dabei und steht sogar zweimal auf der Bühne!
Paessler: So erhalten Sie für PRTG Überwachungsdaten von REST-Schnittstellen
16. November 2021 - REST-APIs sind heutzutage fast überall zu finden. Alles von Gateways und Firewalls bis hin zu Ticketsystemen und Wetterseiten bieten REST-APIs, mit denen Sie Informationen abfragen können. Dies ist eine weitere Möglichkeit, noch mehr Daten in Ihr Monitoringkonzept einzubringen. Denken Sie an Beispiele wie die Überwachung der Wetterbedingungen mithilfe von APIs von Online-Wetterseiten oder die Anzahl der offenen Tickets in Ihrem Ticketsystem. Damit Sie die Flexibilität von REST nutzen können, stellt Ihnen Paessler den REST Custom Sensor V2 als Teil seiner PRTG Monitoring-Lösung zur Verfügung.

Weitere Infos zum PRTG REST Custom Sensor V2 finden Sie hier.
Sie benötigen einen fachmännischen Review Ihrer PRTG-Installation?
Zögern Sie nicht uns zu kontaktieren und eine Review-Offerte für Ihre PRTG-Umgebung anzufordern. Sie erreichen uns unter der Telefonnummer +41 44 839 11 11 oder per E-Mail.
Übrigens:
Sie haben PRTG im Einsatz und möchten sich weiterbilden? Dann melden Sie sich für unsere PRTG Produktschulung oder das PRTG Advanced Training an. Es lohnt sich.
Wir freuen uns über Ihre Kontaktaufnahme für Ihren PRTG-Review oder Ihre Anmeldung zu einem unserer PRTG-Kurse.
Bei Fragen oder einem persönlichen Termin, stehen wir Ihnen ebenfalls gerne zur Verfügung.
Ihr Omicron AG Team
Omicron: Die neuen, ultimativen IT-Security Workshops mit Paula Januszkiewicz im 2022
10. November 2021 - Zusammen mit der CQURE Academy bieten wir seit 2020 als exklusiver Schweizer Partner diverse spannende und einzigartige IT-Security-Workshops mit der CQURE Cybersecurity Expertin Paula Januszkiewicz an. Wir sind bemüht, Ihnen immer wieder etwas Neues anzubieten und freuen uns, im nächsten Jahr mit Schweizer Premiere - neu auch die beiden Workshops "Advanced Active Directory Attacks" und "Advanced Malware Hunting" anbieten zu können. Wollen auch Sie von der Cybersecurity Expertin lernen?
Dann melden Sie sich bereits jetzt für die Workshops an - die Teilnehmerzahl ist limitiert!
Windows Security and Infrastructure Management vom 3. - 4. Februar 2022
Die sichere Infrastruktur Konfiguration sollte die wichtigste Verteidigungslinie in jeder Organisation sein. Durch Konfiguartionsfehler werden mögliche "Points of Entry" geöffnet, so dass Ihr Betriebssystem und Ihre Infrastruktur vor Angriffen nicht mehr geschützt sind.
Das vollständige Verständnis der internen Betriebssystem Schutzmechanismen, -dienste und -rollen hat enorme Auswirkungen auf die gesamte Sicherheitsstufe der Infrastruktur.
Treten Sie bei diesem Workshop in die Fussstapfen eines Hackers und bewerten Sie Ihre Unternehmens-Infrastruktur aus deren Sicht - Jetzt mehr erfahren und anmelden!
Advanced Active Directory Attacks (AADA) vom 15. - 16. März 2022
Der tiefgreifende Workshop zur Sicherheit von Active Directory-Diensten präsentiert Ihnen kritische Aufgaben, die von erfahrenen Angreifern oder Pentestern gegen Active Directory und seine Schlüsselkomponenten ausgeführt werden. Der Fokus liegt bei den Angriffen und Sicherheit von Windows-Identitätslösungen.
Der Workshop behandelt alle Aspekte der Active Directory-Identitätssicherheit aus der Sicht des Hackers. Das Ziel ist, Ihnen zu zeigen und lehren, welche Mechanismen es ermöglichen in die Infrastruktur einzudringen und wie Sie in die Organisation einsteigen.
Durch die Tipps der Security-Expertin lernen Sie eine sichere Microsoft Active Directory-Infrastruktur zu implementieren - Mehr erfahren und anmelden!
Advanced Malware Hunting (AMH) vom 31. Mai - 1. Juni 2022
Sie lernen, wie Sie Malware erkennen, worauf Sie bei bösartigen Aktivitäten achten sollten und wie Sie diese entfernen. Sie implementieren und verwalten präventive Lösungen für kleine und mittelständische Unternehmen und erfahren, was Codeteile bösartig macht, gehen historische Beispiele durch, machen sich mit verschiedenen Arten von Malware vertraut und wie Sie verschiedene Fälle identifizieren können.
Werden Sie durch Paula zum Malware Experte werden - Jetzt mehr erfahren und anmelden!
Unsere Workshops finden übrigens ab sofort wieder vor Ort statt!
Melden Sie sich noch heute an und profitieren Sie vom Wissen der weltbekannten Sicherheitsexpertin Paula Januszkiewicz!
ÜBRIGENS:
Paula ist auch bei unserem Omicron IT Security Day am 2. Juni 2022 live mit dabei und steht sogar zweimal auf der Bühne!
Palo Alto Networks: Die Omicron AG wird Cortex Partner of the Year
09. November 2021 - Mit Stolz durften wir von der Omicron AG von Palo Alto Networks den diesjährigen Award "Cortex Partner of the Year" entgegennehmen und dies an der Award-Night gemeinsam feiern.
Als langjähriger Palo Alto Networks Platinum Innovator Partner und Authorized Support Center (ASC) für Cortex XDR und Firewalling, würdigt dies unser Bestreben, unserer Kundschaft mit Fachwissen, Leidenschaft und Einsatz tagtäglich zur Seite zu stehen und Unternehmen sowie Behörden vor Bedrohungen im IT-Sicherheitsumfeld zu schützen. Dies bereits seit 1995.

Übergabe des Awards "Cortex Partner of the Year" an die Omicron AG durch Palo Alto Networks
Danke an das ganze Omicron AG Team für diese Leistung und ans ganze Palo Alto Networks Team für die langjährige, tolle Unterstützung. Grossen Dank auch an unsere treue Kundschaft. Merci für die Zusammenarbeit.
Warum Endpunktsicherheit mit Cortex XDR von Palo Alto Networks?
Cortex XDR schützt Endpunkte vor Malware, Exploits und dateilosen Angriffen - durch branchenführende KI-gestützte Analysen und verhaltensbasierte Sicherheitsmassnahmen. Ein einheitlicher, über die Cloud bereitgestellter Agent mit Erkennungs- und Abwehrfunktionen schirmt die Endpunkte im Unternehmen gegen bisher unbekannte Bedrohungen ab. Das integrierte Modul "Device Control" ermöglicht die genaue Überwachung angeschlossener USB-Geräte und verhindert Datenverluste und Malwarebefall über infizierte Geräte. Der Agent nutzt auch die Schutzmechanismen anderer Netzwerk- und Cloud-Lösungen von Palo Alto Networks und sorgt dadurch für konsequente IT-Sicherheit im gesamten Unternehmen.
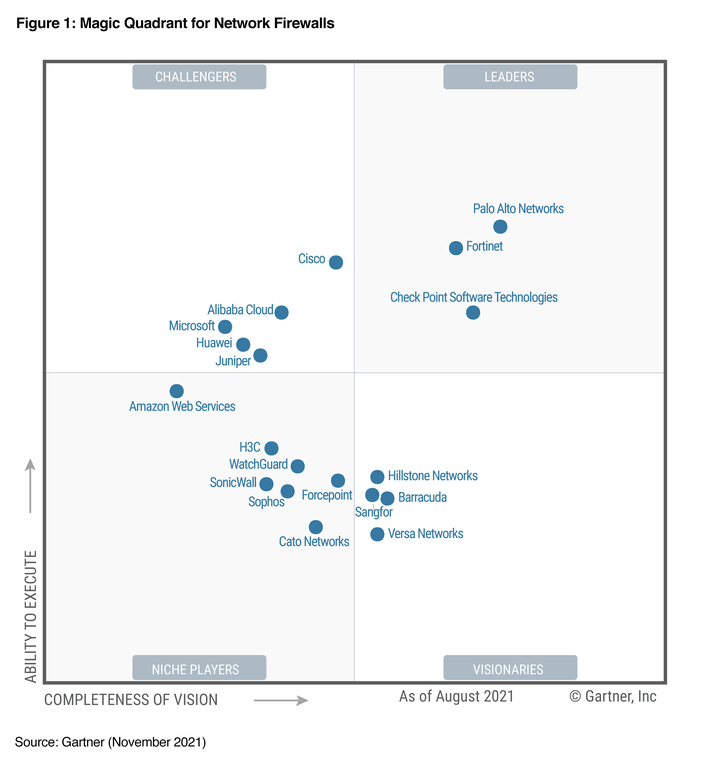
Palo Alto Networks: Zehnfacher Leader im Gartner Magic Quadrant für Netzwerk-Firewalls
01. November 2021 - Gartner hat Palo Alto Networks zum zehnten Mal in Folge in seinem Gartner® Magic Quadrant™ für Netzwerk-Firewalls für 2021 als Leader ausgezeichnet. Wir sind stolz darauf, die höchste Position für Ability to Execute sowie die Vollständigkeit der Vision im Magic Quadrant erneut erreicht zu haben.
Seit mehr als einem Jahrzehnt helfen wir unseren Kunden, ihre Unternehmen zu schützen und den sich schnell entwickelnden Bedrohungen einen Schritt voraus zu sein. Von der branchenweit ersten Next-Generation-Firewall im Jahr 2007 bis zu unseren jüngsten Markteinführungen, die Netzwerksicherheit für das Zero-Trust-Unternehmen ermöglichen.
Mit erweiterten Angriffsflächen, die Hybrid-Clouds, Remote-Mitarbeiter, IoT-Geräte und mehr umfassen, sehen sich Unternehmen von heute einer wachsenden Zahl immer raffinierterer Angriffe ausgesetzt. Unsere fortlaufenden Innovationen bieten unseren Kunden einen entscheidenden Schutz vor den Bedrohungen von heute und morgen und erweitern gleichzeitig die Sicherheit für alle Benutzer und alle Anwendungen im gesamten Unternehmen.
In den letzten Monaten haben wir Complete Zero Trust Network Security, die neue PA-400-Serie und PA-5450-Firewalls auf den Markt gebracht, um Sicherheit auf Unternehmensniveau in alle Bereiche des Unternehmens zu bringen, Multi-Cloud-Unternehmen mit der neuen Cloud Identity Engine zu sichern und zu schützen. Wir haben auch die Leistungsfähigkeit des maschinellen Inline-Lernens in unsere Cloud-gelieferten Sicherheitsdienste eingebracht, wo wir Pionierarbeit bei der marktführenden Bedrohungsabdeckung im Bereich DNS-Sicherheit, Webschutz vor unbekannten Bedrohungen im Bereich Advanced URL Filtering und Echtzeitschutz mit WildFire-Malware-Analyse geleistet haben.
Zwei weitere Analysen von Drittanbietern haben kürzlich gezeigt, dass unsere ML-basierten Next Generation Firewalls den bestmöglichen Schutz vor aktuellen und zukünftigen Bedrohungen auf kostengünstige Weise bieten. Der Forrester TEI-Bericht zeigte, dass ein typisches Unternehmen, das unsere Plattformen nutzt, einen Return on Investment (ROI) von 247% mit Amortisation in sechs Monaten erzielte und mit unseren Cloud-gelieferten Sicherheitsdiensten die Wahrscheinlichkeit einer Datenpanne nach drei Jahren um 45% reduzierte. Und in vergleichenden Leistungstests von Miercom lieferte unsere PA-400-Serie eine überlegene Leistung mit aktivierten Sicherheitsdiensten, sodass Kunden Schutz auf Unternehmensniveau zu Einstiegspreisen realisieren können.
Wir glauben, dass unsere zehnte Auszeichnung als Leader im Gartner Magic Quadrant für Netzwerk-Firewalls uns die Gelegenheit gibt, die transformativen Innovationen der letzten zehn Jahre zu feiern. Wir sind stolz auf die visionären Kunden und Mitarbeiter, die sie inspiriert haben und daran arbeiten, Lösungen für zukünftige Herausforderungen zu erfinden. Bleiben Sie in den kommenden Wochen auf dem Laufenden, wenn unsere Unternehmensführer und Kunden ihre Perspektiven zu Innovationen, die wir in den letzten zehn Jahren geliefert haben, präsentieren und wie wir planen, in Zukunft die Bedeutung von Sicherheit weiter neu zu definieren.
Eine kostenlose Kopie des Garter Magic Quadrant für Netzwerk-Firewalls finden Sie hier.
Paessler: Top-Sensoren in PRTG zur Überwachung Ihrer Dell-, HPE- und IBM-Serverhardware
26. Oktober 2021 - Um den reibungslosen Betrieb eines Rechenzentrums zu gewährleisten, gilt es an erster Stelle, Fehler und Probleme mit der Server-Hardware zu vermeiden. Im Zeitalter der Virtualisierung ist es entscheidend, die Hypervisoren im Auge zu behalten und beginnende Probleme zu beseitigen, bevor sie zu Fehlfunktionen oder gar Ausfällen führen - unabhängig davon, von welchem Hersteller Ihre Server-Hardware stammt.

Hardware ist die erste Schicht einer IT-Infrastruktur - wenn sie ausfällt, fällt alles andere aus, von Servern über Betriebssysteme bis hin zu Anwendungen und Prozessen. Ihre Hardware kann an verschiedenen Stellen ausfallen, deshalb ist es so wichtig, dass sie automatisch überwacht wird.
PRTG scannt und überwacht Ihre gesamte Hardware von Herstellern wie Dell, HPE, IBM und anderen namhaften Herstellern. Mit einer Vielzahl von Benachrichtigungsoptionen bleibt kein Problem unbemerkt, sodass Sie im Notfall schnell reagieren können. PRTG verfügt unter anderem über zahlreiche herstellerspezifische Hardwaresensoren, die die Überwachung des Systemzustands sowie einzelner Komponenten umfassen.
Für weitere Informationen lesen Sie dazu den ganzen Blog-Eintrag von Paessler hier.
Wir von der Omicron AG, Ihrem PRTG-Partner in der Schweiz, freuen uns bei Fragen über Ihre Kontaktaufnahme.
Pentera: Ransomware Aware to RansomwareReady™ Webinar am 14.09.2021
03. September 2021 - Pentera ist weltweit die einzige Plattform, die Penetration Tests komplett automatisiert durchführen kann. In der Produktivumgebung, sicher, kontrolliert und ohne Schaden anzurichten. Dadurch ermöglicht Pentera die Infrastruktur konstant, wiederkehrend und vergleichbar mit internen Ressourcen zu testen und Fortschritte kontinuierlich zu validieren.
Wir sind stolz, das nächste Level anzukündigen: RansomwareReady™
Die Spatzen pfeifen es bereits von den Dächern – die Anzahl der Ransomware Angriffe hat signifikant zugenommen.
- Neun von zehn Unternehmen wurden laut einer aktuellen Studie in den Jahren 2020 und 2021 Opfer von Cyberkriminellen.
- „Die Wucht, mit der Ransomware-Angriffe unsere Wirtschaft erschüttern, ist besorgniserregend und trifft Unternehmen aller Branchen und Grössen“, sagte Achim Berg (Präsident Bitkom).
- Die Angreifer habe es auf Kommunikationsdaten, Patente, Forschungsergebnisse abgesehen, auf Geld, manche Angriffe sind ausschliesslich Sabotageakte.
- Neun Prozent der Unternehmen sehen ihre geschäftliche Existenz durch Cyberattacken bedroht.
- 24 Prozent der Firmen haben ihre Investitionen in IT-Sicherheit als Reaktion auf die verschärfte Bedrohungslage deutlich erhöht.
- Zitate: Interview zur Bitkom Studie, 05.08.2021
RansomwareReady™ wird die Firmeninfrastruktur, das Zusammenspiel der verschiedenen Security Lösungen hinsichtlich eines möglichen Ransomware Angriffs auf die Leistungsfähigkeit prüfen. Mögliche Folge-Szenarien, wie der Zugriff auf geschäftskritische Daten werden real nachstellt inklusive Daten Verschlüsselung. Alles sicher, kontrolliert und ohne Schaden anzurichten.
Jetzt zum Pentera Webinar am 14. September 2021 um 10.00 Uhr anmelden und mehr erfahren!
Der Feingebäck Hersteller Kambly hat Pentera bereits im Einsatz:
Lesen Sie hier die Erfolgsgeschichte.
Palo Alto Networks: DNS-Rebinding-Angriff - Wie bösartige Websites private Netzwerke ausnutzen
01. September 2021 - Webbasierte Konsolen werden häufig von Verwaltungssoftware und intelligenten Geräten verwendet, um eine interaktive Datenvisualisierung und benutzerfreundliche Konfiguration bereitzustellen. Dies gewinnt an Dynamik, da die Computersysteme von Unternehmen komplexer werden und modernere Internet-of-Things-Geräte (IoT) zu Hause verwendet werden. Diese Webanwendungen befinden sich normalerweise in internen Umgebungen oder privaten Netzwerken, die durch Firewalls geschützt sind. Daher haben sie in der Regel ein hohes Vertrauensniveau für Besucher. Sie gehen in der Regel davon aus, dass alle Besucher autorisiert sind und geben daher sensible Informationen preis oder bieten Administratorrechte ohne starken Schutz auf Anwendungsebene.
Obwohl die Webdienste in privaten Netzwerken vom Internet isoliert werden sollen und die Same-Origin-Policy verhindert, dass beliebige Websites mit internen Servern interagieren, können Hacker dennoch webbasierte Konsolen nutzen, um interne Netzwerke auszunutzen, indem sie das Domain Name System missbrauchen (DNS) durch eine Technik namens DNS-Rebinding. Diese Technik kann die Angriffsflächen interner Webanwendungen bösartigen Websites aussetzen, sobald sie in den Browsern der Opfer gestartet werden.
In diesem Blog stellen wir den Mechanismus und die Schwere des DNS-Rebinding-Angriffs mit Penetrationsbeispielen vor. Danach stellen wir die Mainstream-Abwehrmaßnahmen gegen diesen Angriff und ihre Grenzen vor.
Palo Alto Networks hat einen Detektor auf den Markt gebracht, um DNS-Rebinding-Angriffe aus unseren DNS-Sicherheits- und passiven DNS-Daten zu erfassen. Unser System bietet eine skalierbare Erkennung für verschiedene DNS-Rebinding-Nutzlasten und reduziert die Falscherkennungsrate um 85,09 % im Vergleich zur herkömmlichen IP-Filterlösung. Es nimmt die DNS-Daten in Echtzeit auf, um Penetrationsaktivitäten so schnell wie möglich zu erkennen.
Palo Alto Networks-Firewall-Kunden der nächsten Generation mit Sicherheitsabonnements für DNS Security, URL Filtering und Threat Prevention sind vor DNS-Rebinding-Angriffen geschützt.
Lesen Sie den ganzen Artikel hier - Quelle: Unit42 von Palo Alto Networks:
https://unit42.paloaltonetworks.com/dns-rebinding/
Bei Fragen stehen wir von der Omicron AG, Ihrem Palo Alto Networks Platinum Innovator Partner und Authorized Support Center (ASC) in der Schweiz, gerne zur Seite. Wir freuen uns auf Ihre Kontaktaufnahme.